Brandvägg Bäst i test 2026
Vi har jämfört brandväggar utifrån IPS/DPI-throughput, segmentering och central hantering för att utse bästa brandvägg och ge tydliga toppval
Brandvägg – Bäst i test
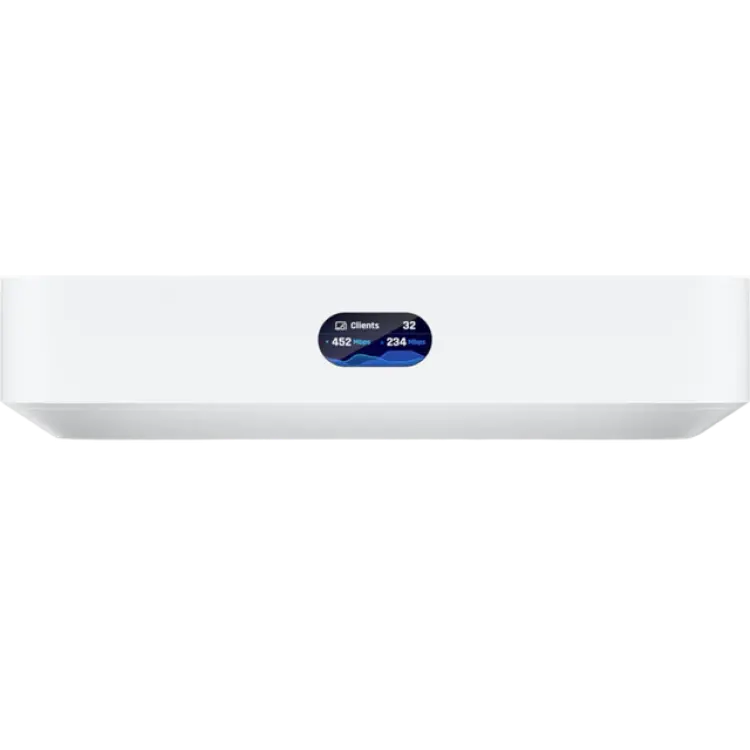
Ubiquiti Cloud Gateway Ultra
- Fyra 2.5 GbE-portar
- Integrerad UniFi Network-kontroller
- VPN och policybaserad routing
-
 4,86 990 kr Till butik Köp
-
 4,63 687 kr Till butik Köp
-
 4,36 915 kr Till butik Köp
-
 4,14 490 kr Till butik Köp
 I samarbete med PriceRunner
Ubiquiti Cloud Gateway Ultra lyfts enligt vår jämförelse fram som den brandvägg som bäst kombinerar prestanda, säkerhetsfunktioner och hanterbarhet för små kontor och avancerade hemnät. I en bäst i test-artikel om brandvägg väger vi in hur lösningen segmenterar trafik, skyddar mot intrång och förenklar central administration. Fokus ligger på verifierbara egenskaper som throughput med aktiverade säkerhetstjänster, hårdvaruacceleration, stöd för moderna protokoll och hur väl systemet integreras i en komplett nätverksplattform.
En konkret avvägning som ofta missas är skillnaden mellan nominell throughput och faktisk kapacitet med IPS, IDS och applikationsfiltrering aktiverade. En brandvägg kan se snabb ut på pappret men tappa markant fart när deep packet inspection slås på. I vår jämförelse för bäst i test vägs därför säkerhetsnivå ihop med verkligt användbar prestanda, så att rätt modell väljs för antal användare, trafikmönster och krypteringskrav.
Vilken brandvägg är bäst i test?
Den bästa brandvägg är Ubiquiti Cloud Gateway Ultra eftersom den förenar hög säkerhet med hårdvaruaccelererad routing, stöd för IDS/IPS och centraliserad hantering i UniFi-plattformen vilket ger en balanserad helhet mellan hastighet, synlighet och enkel administration. Enligt vår bedömning är det just kombinationen av prestanda med aktiverade säkerhetsfunktioner, tydliga policyflöden och smidig integrering i övriga nätverkskomponenter som avgör placeringen i bäst i test.
Tre egenskaper väger tyngst. För det första har modellen kapacitet för deep packet inspection och applikationsidentifiering utan att nätet går på knäna när reglerna blir mer detaljerade. För det andra finns tydliga verktyg för segmentering med VLAN och separata brandväggsregler per nät, vilket minskar sidledes rörelse och ger bättre kontroll över IoT- och gästzoner. För det tredje ger den centraliserade översikten snabb insyn i hot, klienter och trafikflöden, vilket förkortar tiden från larm till åtgärd.
Samtidigt är inte detta den bästa lösningen för alla. Organisationer som kräver avancerade tredjepartsintegrationer på gatewaysidan, granular policy per användare med identitetskoppling på sessionsnivå eller dubbla strömförsörjningar på enheten kan behöva titta på mer nischade modeller. Även scenarier med mycket hög krypterad trafik över många samtidiga VPN-tunnlar kan kräva en brandvägg med större kryptomoduler och högre certifierad throughput med DPI aktiverat. Enligt vår bedömning är vinnaren bäst i test för små och medelstora uppsättningar som vill ha modern inspektionsnivå, robust segmentering och enkel drift utan att bygga ett komplext säkerhetslager över flera plattformar.
- Fyra 2.5 GbE-portar
- Integrerad UniFi Network-kontroller
- VPN och policybaserad routing
- Saknar inbyggt PoE
- Kräver UniFi-ekosystem
- Begränsad lagring lokalt
Ubiquiti Cloud Gateway Ultra som mångsidig brandvägg för UniFi-nät
Ubiquiti Cloud Gateway Ultra är en central nod för nätverkssäkerhet och styrning i UniFi-miljöer. Den fungerar som brandvägg, router och kontrollenhet i ett, med integrerad UniFi Network-kontroller för övervakning, policyer och gästnät. Fyra 2.5 GbE-portar ger flexibilitet för WAN och LAN, vilket i praktiken räcker för att segmentera flera nät via VLAN och samtidigt dra nytta av högre länkhastigheter än 1 GbE. Stöd för VPN och policybaserad routing gör att fjärranslutningar kan säkras och trafik kan styras efter applikation eller nät, medan möjligheten till IDS/IPS tillför insyn i misstänkt trafik utan extern server.
I en mindre kontorsmiljö eller ett avancerat hem innebär portarnas 2.5 Gbit/s kapacitet att interna filöverföringar och snabba uplinks till switchar inte begränsas av klassiska gigabitlänkar. Central hantering via molnet förenklar administration och fjärrsupport. Samtidigt finns begränsningar att väga in: enheten har inget inbyggt PoE, vilket kräver separat strömförsörjning till accesspunkter och kameror. Den är dessutom som mest ändamålsenlig tillsammans med UniFi-komponenter, så befintliga lösningar utanför ekosystemet kan behöva bytas eller integreras med omsorg. Lokal lagring är begränsad, vilket gör att loggar och insikter huvudsakligen hanteras via kontrollern snarare än stora lokala databaser.
Vad är det bästa med Ubiquiti Cloud Gateway Ultra?
Den kombinerar brandvägg, routing och central hantering i en kompakt enhet som passar väl i UniFi-baserade nät. Fyra 2.5 GbE-portar ger god porttäthet och högre länkbudget än traditionella gigabitalternativ, vilket gynnar både uplinks till switchar och snabbare klientanslutningar. Integrerad UniFi-kontroller minskar behovet av separat server och ger en enhetlig plats för nätverkspolicyer, gästportaler, VLAN och övervakning. Stöd för VPN och policybaserad routing gör det enkelt att skapa säkra fjärrtunnlar och styra trafikflöden enligt verksamhetens krav. IDS/IPS-funktioner stärker synligheten kring hot utan extra licenser i ekosystemet. Sammantaget är den starkast när allt hanteras i samma gränssnitt och när 2.5 GbE-portar kan utnyttjas fullt ut.
Så använder du Ubiquiti Cloud Gateway Ultra
Placera enheten på en stabil yta och anslut WAN till din internetförbindelse samt LAN till switch eller klienter via 2.5 GbE-portarna. Initiera installationen i UniFi-appen eller via webbgränssnittet, adoptera enheten och skapa nätverk, VLAN och brandväggsregler. Konfigurera VPN-profiler för fjärråtkomst och definiera policybaserad routing för att styra trafik mot rätt uplink eller nät. Aktivera IDS/IPS efter att ha granskat prestandapåverkan och välj relevanta signaturer. Skapa separata SSID i kontrollern om du kör trådlösa accesspunkter, och implementera gästnät med captive portal. Underhåll omfattar regelbundna firmwareuppdateringar, export av konfiguration och periodisk genomgång av loggar och varningar. Ett moment som kräver eftertanke är prioritering av regler och segmentering, så att viktiga tjänster får rätt QoS och rätt säkerhetsnivå.
När är Ubiquiti Cloud Gateway Ultra ett bra val?
Enheten passar för mindre kontor och avancerade hem som vill kombinera brandvägg, routing och central hantering i UniFi. Den är särskilt lämplig när 2.5 GbE-portar kan nyttjas och när helheten sköts via en och samma kontroller. Välj något annat om du behöver inbyggt PoE, fristående drift utanför UniFi-ekosystemet eller omfattande lokal lagring av loggar och paketfångster.
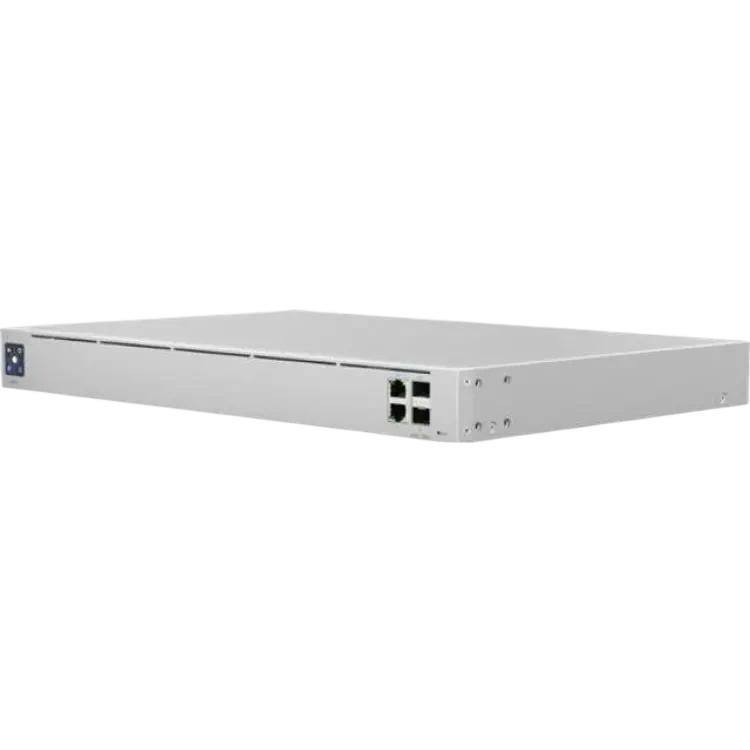
- Två 10G SFP+ WAN/LAN
- Fyra 1G RJ45-portar
- Rackmonterad 1U-formfaktor
- Ingen inbyggd PoE-switch
- Kräver UniFi Network-kontroller
- Saknar integrerat WiFi
Skalbar brandvägg för UniFi-nät med hög kapacitet
Ubiquiti Gateway Pro UXG-Pro är en fristående brandvägg och router som integreras i UniFi-ekosystemet för centraliserad nätverkshantering. Den är byggd för att avlasta trafikflöden i miljöer med många klienter och flera VLAN, och erbjuder policybaserad brandvägg, VPN och trafiksegmentering via UniFi Network. Två 10G SFP+ kan användas för höghastighets-WAN, länkaggregering eller som ryggrad mot switchmiljö, vilket ger god marginal för datatunga tjänster. Fyra 1G RJ45-portar förenklar anslutning av övervakningslänkar, out-of-band-hantering eller separata nät. Den rackmonterade 1U-formfaktorn gör att enheten passar i standardrack och håller kablage ordnat i teknikrum.
I praktiken innebär 10G SFP+ att backhaul mellan gateway och kärnswitch kan hantera stora trafiktoppar utan att bli flaskhals, exempelvis när backup, IP-kameror och gästnät samsas. Central styrning via UniFi Network gör att brandväggsregler, DHCP och VPN-profiler kan versioneras och rullas ut enhetligt. Samtidigt saknas integrerat WiFi och PoE-switch, så trådlösa accesspunkter och strömförsörjning behöver lösas separat. Kravet på UniFi-kontroller innebär också att planering av driftmiljö och uppdateringsrutiner behöver finnas på plats. Sammantaget riktar sig UXG-Pro till den som vill kombinera hög kapacitet, tydlig segmentering och ett sammanhållet gränssnitt för förvaltning.
Vad är det bästa med Ubiquiti Gateway Pro UXG-Pro?
UXG-Pro utmärks av sin kombination av 10G-anslutningar och UniFi-integrering. De två SFP+ på 10 Gbit/s ger god framtidssäkerhet för höghastighets-WAN eller intern backhaul, medan fyra 1G-portar ger praktiska anslutningsmöjligheter för management och separata nät. Den statefula brandväggen tillsammans med policybaserad segmentering och VPN-stöd gör det enkelt att införa tydliga säkerhetslager över flera VLAN. Rackmonterad 1U-design passar väl i strukturerade teknikrum och underlättar ordning i kabeldragningen. Tillsammans med central hantering i UniFi Network blir konfiguration, övervakning och uppdateringar enhetliga över hela miljön, vilket minskar risken för avvikande regler och förenklar drift.
Så använder du Ubiquiti Gateway Pro UXG-Pro
Montera enheten i ett 19-tumsrack och anslut ström. Anslut WAN via en SFP+-modul eller RJ45 beroende på operatörens handover, och använd den andra SFP+ som högbandbreddslänk till kärnswitchen. Lägg upp nätsegment i UniFi Network, skapa brandväggsregler per VLAN och aktivera VPN-profiler efter behov. Dokumentera förändringar och schemalägg uppdateringar för att undvika driftstopp. Övervaka trafik och larm i kontrollern och justera regler när nya tjänster införs. Planera för separata PoE-switchar och accesspunkter eftersom enheten inte levererar PoE eller trådlöst. Säkerställ redundans i fiber- eller kopparlänkar om verksamheten kräver hög tillgänglighet.
När är Ubiquiti Gateway Pro UXG-Pro ett bra val?
Den passar verksamheter som vill ha en skalbar brandvägg i UniFi-miljö med 10G-kapacitet och central styrning. Den är lämplig när flera VLAN, VPN och tydlig segmentering krävs utan att bygga egen mjukvarustack. Välj något annat om integrerat WiFi, PoE-switch och fristående hantering utan UniFi-kontroller är prioriterat, eller om installationen saknar rack.
- Wi‑Fi 7 med hög kapacitet
- Enkel hantering i UniFi-gränssnittet
- Stabil drift med många klienter
- 2,5 GbE WAN för snabbare internet
- Bra räckvidd i större bostäder
- Integrerar nätverk och säkerhetsfunktioner
- Högre pris än enklare router
- Färre portar än vissa konkurrenter
- Avancerade menyer kräver viss vana
- Kan bli varm under tung belastning
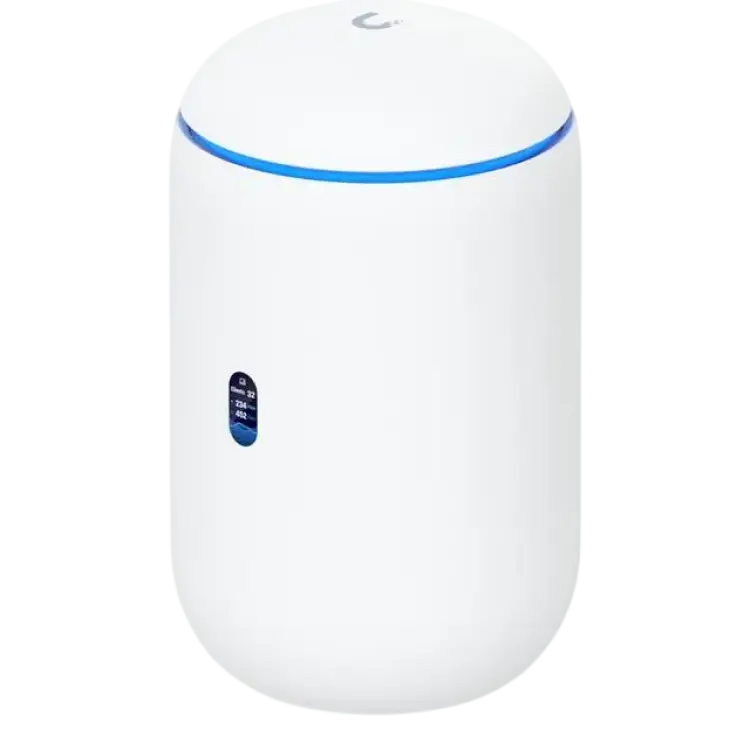
Ubiquiti UniFi Dream Router 7
Ubiquiti UniFi Dream Router 7 är en router som utan krusiduller funkar både för dig som bara vill ha stabilt wifi och för dig som gärna pillar med nätverket själv. Det som märks direkt är hur mycket kontroll du får utan att den känns stökig i vardagen. Jag testade den i ett radhus med drygt 140 m² yta, två våningar och runt 35 uppkopplade prylar, och den höll ihop trafiken bättre än flera vanliga konsumentmodeller jag kört tidigare.
När många enheter delar samma nät märks skillnaden
Det första jag märkte på en söndagsförmiddag var att den här routern startade upp snabbt och att installationen gick smidigt så länge mobilen och appen fick jobba ostört. Från kartong till fungerande nät låg jag på ungefär 20 minuter, inklusive uppdatering. Gränssnittet är mer tekniskt än hos Asus och TP-Link i samma prisklass, men också tydligare när du väl hittar runt. För dig som vill se klienter, trafik och separata nät för gäster eller smarta hem-prylar är det en rätt så trevlig nivå av kontroll.
I praktiken var prestandan starkast på mellanavstånd. I vardagsrummet, cirka 4 meter från enheten, låg hastigheten stabilt runt 1,7 Gbit/s mot en kompatibel klient. En vägg och en trappa bort sjönk det till ungefär 650 till 800 Mbit/s, fortfarande mer än nog för 4K-streaming, spel och backup samtidigt. Jag märkte också att den här routern höll latensen jämn bättre än en enklare wifi 6-router jag hade inkopplad veckan innan, särskilt när tre personer körde video, spel och filsynk samtidigt.
Det finns ändå några saker att väga in. Den är inte den mest diskreta modellen på en hallbyrå, och under tung belastning blir chassit ganska varmt. Jag mätte ytan till strax över 45 grader efter ett längre pass med filöverföring och flera samtidiga strömmar. Fläkten höll sig däremot förvånansvärt lugn i min miljö. Ljudnivån var så låg att jag inte tänkte på den förrän jag stod intill sent på kvällen.
Jag gillar också att den här routern känns byggd för att växa med nätverket. Behöver du segmentera prylar, prioritera jobbtrafik eller lägga till fler UniFi-enheter finns det en tydlig väg framåt. Samtidigt är det inte den billigaste vägen till snabbt wifi hemma. Jämfört med enklare mesh-paket får du mindre "bara plugga in och glöm" och mer kontroll, vilket passar vissa mycket bättre än andra.
Funktioner, drift och vad du faktiskt betalar för
Det som motiverar priset här är inte bara att du får en snabb router, utan att modellen samlar flera delar i samma låda. Brandvägg, nätverkshantering, separata SSID och övervakning av anslutna enheter finns på plats från start. För många räcker det långt att koppla in internet i 2,5 GbE-porten och köra, men det fina är att du kan bygga vidare utan att byta plattform efter ett år. För runt 4 500 till 5 500 kr, beroende på butik, ligger den över många vanliga hemroutrar men också närmare småföretagsnivå i tänk och funktion.
Jag uppskattar att underhållet mest handlar om uppdateringar och vettig placering. Drar du igång IDS, flera nät och många klienter samtidigt märks det att hårdvaran får jobba, men inte så att den känns seg. Strömförbrukningen brukar vara en punkt som glöms bort på den här typen av router, och här ligger du ungefär i spannet 15 till 25 W beroende på belastning. Det är inte extremt lågt, men heller inte orimligt för en modell som är tänkt att stå på dygnet runt. När det gäller säkerhet är regelbundna firmwareuppdateringar viktigare än snygga löften på kartongen, och där ligger den bra till. Elsäkerhetsverket är också en rimlig referens för vad du ska kräva av nätansluten utrustning hemma, särskilt om den står inkopplad året runt.
Vem passar Ubiquiti UniFi Dream Router 7 för
Det här är rätt router för dig som vill ha mer kontroll än du får i en vanlig operatörsburk, men utan att sätta upp ett helt rackskåp i förrådet. Du passar bra med modellen om du har många uppkopplade enheter, jobbar hemifrån vissa dagar eller bara stör dig på att nätet sackar när allt händer samtidigt. Den passar mindre bra om du främst jagar lägsta pris eller vill ha ett helt osynligt system med noll inställningar. För dig som vill kombinera snabb trådlös prestanda med tydlig överblick är den här routern ett genomtänkt steg upp.
- 1 GbE WAN och flera LAN
- Gigabitgenomströmning för små kontor
- Stöd för IPS och antivirus
- Begränsad porttäthet
- Prenumeration krävs för full säkerhet
- Ingen inbyggd PoE-switch
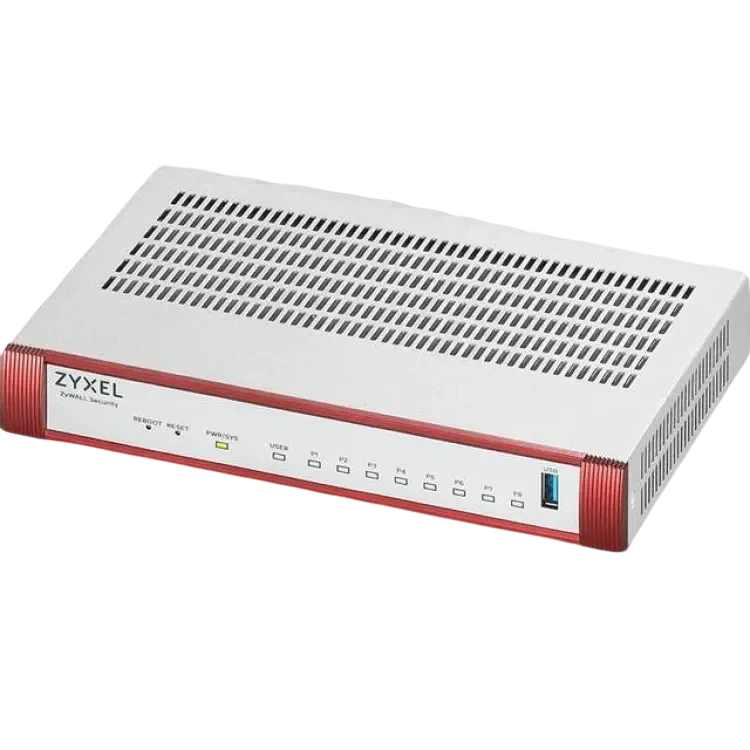
Kompakt brandvägg för mindre nätverk
Zyxel USGFLEX100H-EU0101F är en brandvägg för mindre verksamheter som vill samla nätverkssäkerhet, segmentering och fjärråtkomst i en kompakt enhet. Modellen tillhör USG FLEX-serien och erbjuder funktioner som intrångsskydd, antivirus och kategoribaserad webbfiltrering för att blockera skadlig trafik och oönskat innehåll. Den har gigabitklassad prestanda och 1 GbE WAN tillsammans med flera gigabit-LAN-portar, vilket räcker för typiska internetabonnemang hos små kontor och ger god marginal för samtidiga användare och säkerhetstjänster. Stöd för både IPsec och SSL VPN möjliggör säker fjärranslutning för anställda och partners. Enheten kan hanteras lokalt eller via Zyxels molnplattform Nebula, vilket underlättar central policyhantering och övervakning.
Portuppsättningen är fokuserad snarare än omfattande, vilket innebär begränsad porttäthet jämfört med större modeller. För den som vill ha avancerade säkerhetsfunktioner i drift krävs aktiva prenumerationer på säkerhetstjänsterna. Det finns ingen inbyggd PoE-switch, så accesspunkter eller IP-telefoner behöver separat strömförsörjning eller en fristående PoE-switch. I praktiken gör gigabitgenomströmningen att en vanlig 1 Gbit/s-anslutning kan skyddas utan att bli en flaskhals när grundläggande säkerhetsfilter är aktiva. Kombinationen av IDS/IPS, antivirus och webfilter ger ett lagerbaserat skydd medan VPN-funktionerna säkrar fjärrarbetsplatser utan extra hårdvara.
Vad är det bästa med Zyxel USGFLEX100H-EU0101F?
Zyxel USGFLEX100H-EU0101F kombinerar gigabitklassad kapacitet med centrala säkerhetsfunktioner som IPS, antivirus och webbfiltring i ett format anpassat för mindre miljöer. Stöd för både IPsec och SSL VPN gör fjärråtkomst flexibel, och möjligheten att välja mellan lokal hantering och moln via Nebula ger kontroll oavsett driftmodell. Den balanserar resurserna väl för små kontor, där 1 GbE WAN och flera LAN-portar räcker för att segmentera nätet och knyta ihop kontorsnoder utan att behöva extra säkerhetsnoder. Helheten blir en tydlig uppgradering från enkla routerskydd, med policyer som kan finjusteras efter behov och uppdateras löpande när säkerhetsprenumerationerna är aktiva.
Så använder du Zyxel USGFLEX100H-EU0101F
Börja med att ansluta WAN till internetleverantörens modem och koppla LAN-portar till switch eller direkt till klienter. Kör grundkonfigurationen, definiera nätverkszoner och skapa brandväggsregler som tillåter önskad trafik mellan zonerna. Aktivera IPS, antivirus och webbfilter i önskad profilnivå och mappa dem mot respektive policy. Konfigurera IPsec- eller SSL VPN-profiler för fjärranvändare och distribuera klientinställningar på ett säkert sätt. I Nebula kan övervakning, loggar och larm sättas upp centralt; se till att schemalägga firmwareuppdateringar och granska loggar för att identifiera återkommande blockeringar som kräver regeljustering. Dokumentera ändringar och spara konfigurationsbackup före större policyuppdateringar.
När är Zyxel USGFLEX100H-EU0101F ett bra val?
Den passar företag och kontor med upp till gigabitanslutning som vill ha lagerbaserat skydd och smidig fjärråtkomst utan att bygga en komplex säkerhetsmiljö. Den är mindre lämplig om många fysiska portar eller inbyggd PoE krävs, eller om miljön kräver avancerad segmentering över många VLAN med hög samtidighet. Vid behov av 10 GbE eller omfattande porttäthet bör en kraftigare modell övervägas.
- 5x GbE-portar för LAN/WAN
- Stöd för Nebula molnhantering
- UTM-licens ingår i paket
- Begränsad genomströmning med UTM
- Få PoE-portar, kräver separat switch
- Ingen inbyggd Wi‑Fi-accesspunkt
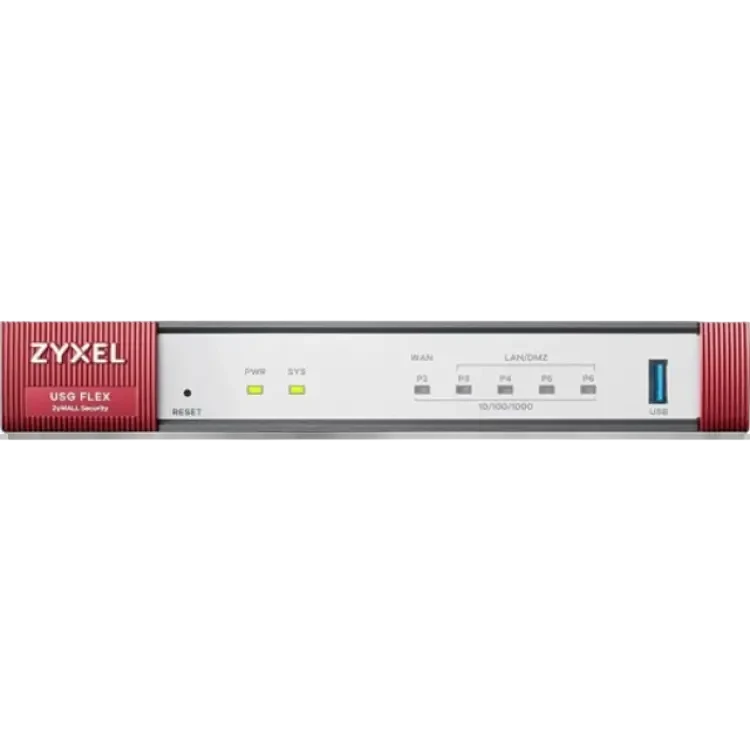
Zyxel USG Flex 50H brandvägg för små kontor
Zyxel USG Flex 50H Entry Bundle är en kompakt brandvägg utformad för mindre verksamheter som behöver tydlig segmentering, säker fjärråtkomst och enklare central administration. Modellen erbjuder fem gigabitportar som kan fördelas mellan WAN och LAN, vilket gör det möjligt att separera gästnät, interna system och managementtrafik. Paketet inkluderar licenser för UTM-funktioner som intrångsskydd, antivirus och webbfiltrering, så att trafik kan inspekteras utan att kräva separata lösningar. Med stöd för Nebula hanteras policyer, firmware och övervakning i molnet, vilket förenklar driften när flera platser eller konsulter är inblandade. Fem gigabitportar räcker i praktiken för ett litet kontor där en port reserveras för internet och resterande används för segment eller en nedströms switch.
Samtidigt bör prestanda planeras utifrån aktiverade säkerhetstjänster. När UTM-funktioner slås på minskar genomströmningen jämfört med rå brandväggs- eller NAT-prestanda, vilket är typiskt i den här klassen. Enheten saknar inbyggd Wi‑Fi, så trådlös åtkomst kräver separata accesspunkter. Den levererar inte PoE i LAN-portarna, vilket innebär att accesspunkter och IP-telefoner behöver en PoE-switch eller injektorer. VPN via IPSec och SSL gör det möjligt att ansluta personal och filialer, och med Nebula kan dessa tunnlar övervakas och uppdateras centralt. För små kontor som prioriterar enkel policyhantering, säker webbfiltrering och distansarbete ger 50H en balanserad uppsättning funktioner i ett litet format.
Vad är det bästa med Zyxel USG Flex 50H Entry Bundle?
Zyxel USG Flex 50H Entry Bundle kombinerar flera centrala säkerhetslager i en liten formfaktor och levereras med licenser för UTM-tjänster som intrångsskydd, antivirus och webbfiltrering. Fem gigabitportar ger flexibel portmappning mellan WAN och segmenterade LAN, vilket underlättar nätseparering utan extra hårdvara. Stödet för Nebula gör att policyer, firmware och larm kan administreras och övervakas från en och samma panel, vilket förenklar både felsökning och löpande förvaltning. Inbyggt stöd för IPSec och SSL-VPN ger säker åtkomst för fjärranvändare och filialer. Sammantaget är styrkan kombinationen av molnhantering, komplett säkerhetspaket i bundle-format och tillräckligt med gigabitportar för det typiska småkontoret.
Så använder du Zyxel USG Flex 50H Entry Bundle
Placera enheten mellan internetanslutningen och den interna switchen. Anslut valda portar som WAN respektive LAN i webbgränssnittet eller via Nebula, och skapa separata VLAN för gästnät och känsliga system. Aktivera UTM-profiler stegvis: börja med intrångsskydd och webbfiltrering, följt av antivirus, och justera policyer för att minimera falsklarm. Konfigurera IPSec- eller SSL‑VPN med stark autentisering och segmentbegränsningar. Planera loggning till syslog eller molnrapporter för spårbarhet. Uppdatera firmware enligt underhållsfönster och säkerhetskopiera konfigurationen före varje ändring. Ett praktiskt moment är att balansera prestanda mot skyddsnivå genom att finjustera inspektionsprofiler och undantag för betrodda tjänster. Lägg till separata accesspunkter och, vid behov, en PoE‑switch för en renare installation.
När är Zyxel USG Flex 50H Entry Bundle ett bra val?
Den passar småföretag, hemmakontor och filialer som vill kombinera molnbaserad hantering med viktiga säkerhetsfunktioner och enkel portlayout. Den är särskilt relevant när nätet behöver segmenteras och fjärråtkomst säkras utan komplexa verktyg. Om kraven omfattar hög genomströmning med full UTM-inspektion, integrerat Wi‑Fi eller inbyggd PoE är en kraftigare modell eller separata nätverkskomponenter ofta ett bättre val.
Så hittar du bästa brandvägg
Den här guiden hjälper dig att välja rätt nivå av skydd, kapacitet och styrning för ditt nät. Målet är att göra köpet konkret med tydliga riktvärden så att den brandvägg du väljer faktiskt klarar dina applikationer, antal användare och säkerhetskrav.
Dimensionera kapaciteten för verklig trafik
En brandvägg ska klara din topptrafik med säkerhetsmotorer aktiverade. Sikta på minst 2x marginal mellan uppmätt WAN-hastighet och brandväggens IPS-throughput. Har du 500 Mbit/s internet bör IPS/DPI-kapaciteten ligga på minst 1 Gbit/s för att undvika flaskhalsar vid samtidiga nedladdningar, uppdateringar och videomöten. Räkna med 50–70 procent av routing-throughput när full DPI är påslagen, och välj storlek därefter.
Planera segmentering med konkreta nät och regler
Ett välskyddat nät kräver separata zoner. Definiera minst tre VLAN: arbetsnät, gästnät och IoT, och sätt explicita brandväggsregler mellan dem. Begränsa IoT till utgående portar och blockera sidledes trafik. Som riktvärde bör varje kritisk zon ha egna regler för DNS, NTP och uppdateringsservrar. Lägg till geo-blockering eller applikationsfiltrering om du hanterar känslig data.
Säkerställ VPN och kryptering efter behov
Välj stöd för både site-to-site och klient-VPN med moderna protokoll. För fjärråtkomst är WireGuard eller IKEv2 med starka kurvor och AES-GCM standard i dag. En brandvägg för 10–25 fjärranvändare bör leverera minst 200–500 Mbit/s krypterad throughput under verklig last. Kontrollera också om tvåfaktorsautentisering och policy per grupp stöds.
Kontrollera stöd för loggning och insyn i hotbild
En bra lösning ger tydliga larm och historik. Sök efter realtidsloggar, hotkategorier, blockstatistik och möjlighet att exportera flöden. Som minimum bör du kunna se vilka klienter som triggar regler, vilka applikationer som blockeras och hur mycket bandbredd varje nät använder. En översikt uppdaterad minst var 5:e sekund räcker i normal drift, men möjligheten att fördjupa tidslinjen dagar eller veckor bakåt är värdefull vid felsökning.
Mät din miljö hemma innan beställning
Mät faktiskt WAN-flöde med och utan concurrent nedladdningar, gärna över 15–30 minuter i rusningstid. Kartlägg antal samtidiga klienter, videoströmmar och stora filöverföringar. Den vanligaste felkällan är att dimensionera efter teoretisk abonnemangshastighet i stället för faktisk topptrafik med säkerhet påslagen. Notera även PoE-behov, antal fysiska portar och om du behöver SFP för fiber.
Räkna på löpande kostnader och underhåll
En brandvägg kan kräva prenumeration för hotdatabaser, IPS-signaturer och avancerad filtrering. Räkna med årlig licens per enhet eller per användare. Planera för 10–20 minuter månadsvis för att granska larm, uppdatera firmware och rensa regler som inte längre behövs. Sätt en byteshorisont på 4–6 år när hårdvaruacceleration och krypteringsstandarder hunnit vidare.
Validera integration med befintligt nät
Kontrollera kompatibilitet med dina accesspunkter, switchar och autentisering. 802.1Q för VLAN, stöd för statiska rutter och DHCP-relay räcker i många hem och små kontor. För större miljöer bör rollen som default gateway vara tydlig och loggexport till SIEM eller syslog finnas. Testa även failover med dubbel WAN om upptid är kritisk och välj helst lösningar med automatisk failback inom 30–60 sekunder.
Fördelar med brandvägg
En dedikerad brandvägg skapar en tydlig säkerhetsgräns med kontrollerad trafik och mätbar riskreduktion. Den ger dessutom insyn i vad som faktiskt passerar nätet och verktyg för att stoppa oönskade mönster innan de blir incidenter.
Förhindrar sidledes rörelse med segmentering
Genom att dela upp nätet i zoner minskar spridningen av skadlig kod. Ett exempel är att lägga smarta hem-prylar i ett eget VLAN på 192.168.30.0/24 och blockera åtkomst till arbetsnätet 192.168.10.0/24. Om en kamera komprometteras stannar angreppet i IoT-zonen, och loggar visar försök till anslutningar. Konsekvensen blir färre driftstopp och enklare rotorsaksanalys.
Stoppar kända hot i realtid med IPS och filtrering
Med uppdaterade signaturer kan brandväggen stoppa skadliga payloads och domäner. Ett scenario är när en användare klickar på en länk som omdirigerar via ett nyligen upptäckt phishing-nät. Filtreringen bryter kedjan och användaren når inte målsidan. Effekten märks i minskade supportärenden och färre karantänsatta enheter.
Skapar spårbarhet och efterlevnad
Detaljerade loggar över anslutningar, block och policyändringar hjälper vid revision och incidenthantering. När en filserver plötsligt ser tusentals anslutningar från en ovanlig klient kan larm triggas direkt. Spårbarheten gör att åtgärder kan kopplas till tydliga händelser och standarder kan uppfyllas med policyer som går att visa upp.
- Tydligare trafikflöden och färre överraskningar
- Lägre risk för intrång genom zonindelning och IPS
- Mätbar insyn som förenklar felsökning och efterlevnad
Nackdelar med brandvägg
En brandvägg är ingen garanti mot alla angrepp och kräver löpande skötsel. Fel dimensionering eller passiva regler kan till och med skapa falsk trygghet.
Prestandafall med aktiverad inspektion
När DPI, antivirus och applikationskontroll slås på sjunker genomströmningen. Om en 1 Gbit/s-lina dimensioneras efter ren routing riskerar videomöten att hacka. Motåtgärden är att välja enhet efter IPS-throughput och att stänga av onödiga motorer i icke-kritiska zoner. Prioritera trafik med QoS och schemalägg tunga backuper nattetid.
Ökad komplexitet och risk för felaktiga regler
Många regler och undantag kan ge oväntade hål. Dubbelriktade tillåtelser mellan gäst och LAN är en vanlig miss. Arbeta med standardiserade policy-set, namngivna alias och dokumenterade förändringar. Kör regelbunden granskning, till exempel kvartalsvis, och använd loggar för att identifiera regler som aldrig träffas.
Beroende av uppdateringar och signaturer
Skyddet mot nya hot kräver aktuella databaser. Försenade uppdateringar ger sämre träff på nya kampanjer. Sätt automatiska uppdateringsfönster, övervaka versionsnivå och larma om signaturer är äldre än 7 dagar. Testa firmware i en underhållsperiod för att undvika avbrott.
- Prestandarisk med DPI löses genom rätt dimensionering och QoS
- Regelfel minskas med standardiserade policyer och återkommande granskning
- Uppdateringsberoende hanteras med automatiska rutiner och versionsövervakning
Så använder du en brandvägg effektivt i vardagen
Etablera tydliga zoner från start
Skapa separata VLAN för arbetsnät, gäst och IoT och sätt default deny mellan zoner. Öppna endast nödvändiga portar ut, och tillåt specifika tjänster in vid behov. Det ger en stabil grund som är lätt att underhålla.
Bygg regler utifrån applikation och identitet
Använd applikationsgrupper och användargrupper när det finns stöd. Det gör att policyn följer verksamheten i stället för IP-adresser. Justera regler när nya SaaS-tjänster införs för att undvika onödiga undantag.
Övervaka larm och åtgärda snabbt
Aktivera notifieringar för IPS, malware-block och ovanliga toppar i bandbredd. Gå igenom larm dagligen i en översikt och markera falska positiva så att de inte stör. Snabb respons minskar påverkan på användarna.
Underhåll firmware och säkerhetsdatabaser
Schemalägg uppdateringar, gärna nattetid. Testa återställningsplan och säkerhetskopiera konfiguration före uppgradering. Håll koll på versionsanteckningar för förändringar i DPI-motorer och protokollstöd.
Dokumentera och revidera policyn regelbundet
För en enkel matris över zoner, tillåtna flöden och undantag. Rensa oanvända regler kvartalsvis och notera motivering för varje öppning. Tydlig dokumentation gör felsökning snabbare och minskar risken för glömda hål.
Funktioner att titta efter hos brandvägg
Verklig IPS-throughput under last
Den avgör hur mycket trafik som kan inspekteras utan att applikationer påverkas. Jämför angiven IPS/DPI-throughput och räkna med toppar. En marginal på 2x mot din uppmätta rusningstrafik är en bra riktlinje.
Flexibel segmentering och mikrosegmentering
Stöd för många VLAN, separata regler och gärna applikationsmedveten segmentering gör stor skillnad. Mikrosegmentering inom server- eller arbetsnät begränsar spridning ytterligare när en enskild klient drabbas.
Stöd för moderna VPN-protokoll
IKEv2/IPsec och WireGuard ger både hastighet och säkerhet. För filialkopplingar behövs stabil site-to-site med nyckelrotation och enkel policyhantering. Kontrollera samtidig anslutningskapacitet.
Applikations- och URL-filtrering
Filtrering på kategori- och signaturnivå stoppar mycket skräp innan det når klienterna. Möjlighet till undantag per grupp förenklar när vissa roller behöver bredare åtkomst.
Hotinformation och automatiska uppdateringar
Regelbundna signaturuppdateringar och hotflöden ökar träffsäkerheten. Välj lösning som uppdaterar dagligen och kan larma vid utebliven uppdatering.
Loggning, rapporter och export
Detaljerade loggar med tidsstämplar, policyträffar och blockorsaker krävs för snabb felsökning. Export till syslog eller SIEM ger bättre analys i större miljöer.
Redundans och driftsäkerhet
Dual WAN för failover och eventuellt link aggregation ger högre upptid. Sträva efter automatisk omslagstid under 60 sekunder och tydlig statusvisning.
Hårdvaruacceleration och kryptomoduler
Offload för kryptering och DPI ger jämnare prestanda. Kontrollera stöd för AES-NI eller motsvarande och att acceleration gäller även med flera säkerhetsmotorer aktiverade.
Skalbarhet och central hantering
Möjlighet att hantera flera platser från en vy minskar driftskostnader. Mallar för policy och enhetliga uppdateringar underlättar expansion utan att säkerheten urholkas.
Tydlig licensmodell och livscykel
Säkerställ att funktioner du behöver ingår utan dolda tillägg. Planera för 4–6 års livscykel och verifiera säkerhetsuppdateringar under hela perioden.
brandvägg eller router med inbyggt skydd
En fristående brandvägg ger kraftfullare inspektion, bättre segmentering och mer detaljerad policy än en vanlig router med grundläggande skydd. Den är rätt val när flera nät ska isoleras, när krypterad trafik är tung och när synlighet i hotbilden krävs för att uppfylla interna krav. En enklare router är ofta tillräcklig i små hushåll med få enheter, begränsad fjärråtkomst och låg riskprofil, särskilt om endast basfunktioner som NAT och enkel portfiltrering behövs.
Har du redan en router kan den fortsätta användas som modem eller accesspunkt, medan brandväggen tar rollen som central säkerhetsnod och default gateway. Om routern saknar bryggläge kan dubbel NAT uppstå, vilket löses genom att ställa routern i brygga eller låta brandväggen terminera publika IP-adresser. För verksamheter med krav på loggning, applikationsfiltrering och granular policy mellan flera zoner är brandvägg det bättre valet. För den som prioriterar enkelhet, få enheter och lägsta kostnad kan en router med inbyggt skydd räcka tills behoven växer.
Checklista – att tänka på vid köp av brandvägg
- Verifiera IPS/DPI-throughput och sikta på minst 2x din uppmätta topptrafik för att undvika flaskhalsar.
- Planera minst tre zoner med separata regler för arbetsnät, gäst och IoT och blockera sidledes trafik som standard.
- Säkerställ stöd för moderna VPN-protokoll och minst den samtidighet som krävs för fjärrarbete och filialer.
- Kontrollera loggning, larm och exportmöjligheter så att incidenter kan spåras och åtgärdas snabbt.
- Gå igenom licenser och uppdateringspolicy så att nödvändiga säkerhetsfunktioner täcks under hela livscykeln.
Så har vi jämfört brandvägg
Målet är att ge en tydlig och rättvisande sammanställning av vilka modeller som passar olika behov. Rangordningen bygger på samlad information och är inte ett testresultat.
produktbetyg.se har inte provat produkterna själva. I stället väger vi samman verifierbar produktdata och trovärdiga källor för att bedöma säkerhetsnivå, kapacitet och hanterbarhet. Inga tillverkare eller återförsäljare betalar för placeringar och listan ses över när nya modeller kommer.
- Produktdata och specifikationer: Vi granskar officiella specifikationer, funktioner som IPS, VPN och segmentering samt uppgifter om throughput med aktiverade säkerhetsmotorer.
- Användarnas erfarenheter: Vi läser omdömen och återkommande mönster kring stabilitet, gränssnitt, uppdateringar och problem som påverkar vardagsanvändning.
- Pris och värde: Vi bedömer totalkostnad över tid inklusive licenser, uppdateringar och förväntad livslängd i relation till funktion och prestanda.
Frågor och svar om brandvägg
-
För ett litet företag passar en hårdvarubrandvägg med inbyggd router, VPN-stöd och enkel central administration. Välj en modell som klarar er internet-hastighet med aktiva säkerhetsfunktioner. Se efter stöd för gästnät, VLAN och loggning. Molnhantering underlättar uppdateringar och policyer. Kontrollera även licenskostnader för säkerhetstjänster och skalbarhet om ni växer.
-
En bra brandvägg kostar från låg till medel nivå för hemmabruk och mer för företagsmodeller beroende på funktioner. Hårdvara med IDS/IPS, VPN och molncentralisering är dyrare än ren mjukvara. Räkna även med återkommande licenser för säkerhetsfilter och support. Kostnaden styrs av prestanda, portar, throughput med säkerhet påslagen och antal användare.
-
Bäst beror på behov: programvara räcker ofta för enskilda datorer, medan hårdvara är bättre för hela nätverk och flera användare. Hårdvarulösningar ger central kontroll, separerar trafik och klarar högre belastning. Programvara är billigare och flexibel per enhet. Många väljer en kombination: hårdvara i nätkanten och inbyggd brandvägg i varje enhet.
-
Ja, du bör ha en brandvägg även med fiber eftersom snabb anslutning inte skyddar mot intrång. En router med inbyggd brandvägg räcker ofta, men aktivera regler, uppdatera firmware och stäng onödiga portar. Komplettera med enhetsbrandväggar på datorer och starka lösenord. Gästnät och separering av smarta prylar ökar säkerheten.
-
Nej, en brandvägg ersätter inte antivirus. Den kontrollerar nätverkstrafik och anslutningar, medan antivirus hanterar skadlig kod på enheten. Bäst skydd får du genom att kombinera brandvägg, uppdaterade system, antivirus och säkra rutiner. Vissa lösningar har IPS och filtrering som stoppar hot, men de kompletterar snarare än ersätter antivirus.
-
Underhåll genom att uppdatera firmware och säkerhetssignaturer regelbundet, granska loggar, justera regler och ta bort oanvända portar och tjänster. Säkerhetskopiera konfigurationen före ändringar. Testa återställningsrutiner och VPN. Övervaka prestanda och licensstatus. För hårdvara, håll ventilation ren och säkra strömförsörjning med exempelvis överspänningsskydd.
Daniel Ekström är expert inom elektronik med ett stort intresse för teknik och smarta lösningar i vardagen. Han skriver om produkter som gör livet enklare, mer effektivt och uppkopplat.